

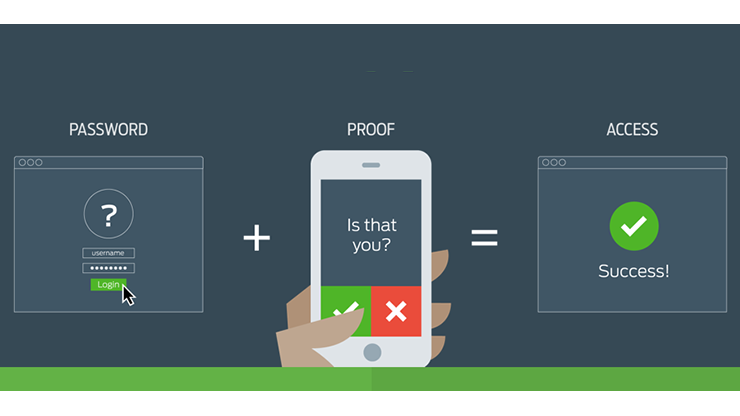

Si vous ne l’avez pas déjà fait après avoir vu le titre de cet article, veuillez arrêter de lire immédiatement et activer l’authentification à deux facteurs (2FA) sur tous les systèmes et services que vous utilisez. La réalité est que peu importe la force de votre mot de passe – même celui de 48 caractères avec majuscules et minuscules, chiffres et symboles – il n’est pas assez fort si votre ordinateur de bureau ou votre navigateur est compromis et que vos informations d’identification sont volées.
Bien que cela puisse avoir l’air d’une hyperbole il y a quelques années, chaque système dans l’environnement actuel est une cible. 2FA fait maintenant partie du minimum de sécurité que nous devrions avoir en place, mais trop souvent ce n’est pas le cas.
Les APT sont réels et 2FA est notre meilleure défense
Imaginez que vous avez reçu un e-mail indiquant que vous et vos fournisseurs êtes actuellement attaqués par des cybercriminels qui cherchent à voler vos identifiants de connexion. La communication de l’un de vos flux de renseignements sur les menaces avertit qu’il existe des informations crédibles sur les attaques générales et ciblées contre les fournisseurs – plus précisément, les tentatives de connexion aux comptes utilisant des informations d’identification volées. Tout ce que vous avez à faire est de regarder les chevaux de Troie (RAT) et les menaces signalés par le Centre d’analyse et de partage d’information des services financiers (FS-ISAC) et d’autres organisations pour comprendre qu’il s’agit d’une menace réelle et non quelque chose que devriez imaginer.
Il y a plusieurs années, lorsque le terme menace avancé persistante (APT) est entré dans le lexique de sécurité, la plupart des professionnels de la sécurité le considéraient comme un terme marketing pour décrire toute attaque jugée trop complexe par les premières lignes de défense que la plupart des organisations avaient en place. Aujourd’hui, il est clair que les groupes de cybercriminels cherchent vraiment à compromettre les systèmes à tous les niveaux, et les mots de passe sont l’une des cibles les plus faciles et les meilleures. C’est la raison pour laquelle 2FA n’est plus une fonctionnalité agréable – c’est une protection nécessaire qu’aucune organisation ne peut se permettre de négliger.
La demande d’authentification à deux facteurs augmente
En ce qui concerne les différents types de 2FA, la plupart d’entre les professionnels IT sont familiers avec des outils tels que SecurID de RSA et la multitude de méthodes basées sur des certificats disponibles depuis de nombreuses années. Mais cet espace connaît une résurgence, depuis des outils gratuits tels que Google Authenticator et l’app Authenticator de Microsoft, de même que des solutions plus indépendantes comme Duo et Authy. Ces outils exploitent tous les téléphones des utilisateurs et un algorithme mathématique similaire à un SecurID token pour fournir un code à entrer lors de la connexion.
De nombreuses entreprises utilisent une forme de 2FA pour protéger leurs environnements internes, mais un écart apparaît souvent lorsque l’environnement interne rencontre des fournisseurs de services externes. Alors que vous pouvez activer 2FA pour Facebook, Gmail, Slack et de nombreux autres services de médias sociaux, ce n’est pas encore une constante universelle. Heureusement, il devient plus commun que la demande pour cette mesure de sécurité se développe.
Les retards d’utilisation de 2FA à mesure que les prises de contrôle augmentent
Ce qui est triste, c’est que même là où 2FA est offert, de nombreux utilisateurs n’en profitent toujours pas. Lors d’une récente conférence USENIX en Californie, l’ingénieur Google Grzegorz Milka a annoncé que moins de 10% des utilisateurs actifs de Gmail utilisent 2FA. Bien que cela ne se traduise pas directement par le nombre d’utilisateurs d’entreprise qui emploient 2FA pour des sites externes, il ne faut pas beaucoup d’imagination pour étendre cette tendance.
Pour aggraver les choses, il a été révélé que 43 pour cent des connexions soumises par le biais de la plupart des sites sont des tentatives de prise de contrôle de compte. Il est probable que de nombreuses entreprises ne profitent pas de 2FA dans le cloud à moins que leur politique d’entreprise ne l’exige et que l’équipe de sécurité effectue des audits.
Les professionnels de la sécurité doivent donner l’exemple
Ne vous méprenez pas: les méchants sont là pour vous et vos identifiants de connexion. Cela devient dangereux lorsque le login qu’ils tentent d’obtenir n’est pas votre mot de passe d’entreprise fortement protégé, mais celui de votre fournisseur basé sur le cloud ou d’un autre service sur lequel votre entreprise s’appuie pour faire des affaires. Obtenir l’accès au compte Twitter d’entreprise est une tactique de la vieille école, mais son impact est dérisoire par rapport aux ravages qu’un pirate peut provoquer en compromettant un compte d’administrateur pour l’un de vos services basés sur le cloud.
En tant qu’industrie, les professionnels IT doivent exiger que chaque fournisseur qu’ils utilisent offre 2FA. Mais en tant qu’individus, ils doivent également activer ces contrôles dans la mesure du possible, même si cela n’est pas requis par la politique de l’entreprise. C’est à eux de donner l’exemple, et 2FA est l’un des contrôles les plus percutants qu’ils peuvent mettre en place pour protéger leurs comptes et prévenir la fraude. Alors, quittez déjà la lecture et explorez ce que vous devez faire pour activer cette mesure de sécurité inestimable sur autant d’applications que possible!