


Après avoir analysé les données sur les menaces d’avril à partir d’un réseau mondial de capteurs et de millions de points de données, les chercheurs de Check Point ont publié le dernier Global Threat Index. Les logiciels malveillants cryptographiques représentent une menace croissante pour les organisations du monde entier, car les cybercriminels profitent de pratiques de sécurité insuffisantes en ciblant des vulnérabilités non corrigées.
Avril 2018 a marqué le quatrième mois consécutif où les logiciels de cryptomining ont dominé le Top 10 des Malware les plus recherchés de Check Point. La variante Coinhive conserve la première place en tant que logiciel malveillant le plus répandu à l’échelle mondiale (16%), tandis que Cryptoloot (un autre logiciel malveillant de cryptographie) est proche, avec une couverture mondiale de 14%.
Les chercheurs de Check Point ont identifié une nouvelle tendance dans laquelle les cybercriminels ciblent des vulnérabilités de serveur non corrigées dans Microsoft Windows Server 2003 (CVE-2017-7269) et Oracle Web Logic (CVE-2017-10271) afin d’exploiter illicitement la crypto-monnaie. 46% des entreprises dans le monde ont été la cible de la vulnérabilité Microsoft Windows Server 2003, tandis que la vulnérabilité Oracle Web Logic était proche, ciblant 40% des entreprises à travers le monde.
Ces deux correctifs sont disponibles au public depuis au moins six mois, mais près de la moitié des organisations dans le monde sont toujours touchées par ces vulnérabilités connues. Ceci rappelle clairement aux organisations que les bases de la sécurité – telles que les correctifs – sont des étapes essentielles et nécessaires pour garantir la sécurité des réseaux. Afin de véritablement rester en sécurité, les entreprises doivent utiliser une stratégie de cybersécurité à plusieurs niveaux qui protège à la fois contre les familles de logiciels malveillants établies et les nouvelles menaces.
Top 10 des malwares les plus recherchés d’avril 2018:
* Les flèches se rapportent au changement de rang par rapport au mois précédent.
- ↔ Coinhive – Crypto-Miner conçu pour effectuer l’exploration en ligne de la crypto-monnaie Monero lorsqu’un utilisateur visite une page Web à l’insu ou sans l’approbation de l’utilisateur.
- ↑ Cryptoloot – Crypto-Miner qui utilise la puissance CPU ou GPU de la victime et les ressources existantes pour ajouter des transactions à la blockchain et libérer de la nouvelle monnaie.
- ↑ Roughted – Malvertising à grande échelle utilisé pour fournir divers sites Web malveillants et charges utiles telles que des arnaques, des logiciels publicitaires, des kits d’exploitation et des rançongiciels. Il peut être utilisé pour attaquer n’importe quel type de plate-forme et de système d’exploitation, et utilise le contournement de l’ad-bloqueur et la prise d’empreintes digitales afin de s’assurer qu’il fournit l’attaque la plus pertinente.
- ↑ Jsecoin – Mineur JavaScript qui peut être intégré dans des sites Web. Avec JSEcoin, vous pouvez exécuter le mineur directement dans votre navigateur en échange d’une expérience sans publicité, de la monnaie du jeu et d’autres incitations.
- ↑ Andromeda – Bot modulaire utilisé principalement comme porte dérobée pour fournir des logiciels malveillants supplémentaires sur les hôtes infectés, mais peut être modifié pour créer différents types de botnets.
- ↔ Fireball – Navigateur-pirate qui peut être transformé en un téléchargeur de malware complet. Il est capable d’exécuter n’importe quel code sur les machines victimes, ce qui entraîne un large éventail d’actions allant du vol d’informations d’identification à la suppression de logiciels malveillants supplémentaires.
- ↑ XMRig-XMRig est un logiciel d’exploitation de processeurs open-source utilisé pour le processus d’exploration de la crypto-monnaie de Monero. Il a été vu pour la première fois en mai 2017.
- ↑ Worm Dorkbot-IRC conçu pour permettre l’exécution de code à distance par son opérateur, ainsi que le téléchargement de logiciels malveillants supplémentaires sur le système infecté, avec pour principale motivation de voler des informations sensibles et de lancer des attaques par déni de service.
- ↑ Nivdort – Bot polyvalent, également connu sous le nom de Bayrob, qui est utilisé pour collecter les mots de passe, modifier les paramètres du système et télécharger d’autres logiciels malveillants. Il est généralement diffusé via des spams avec l’adresse du destinataire encodée dans le fichier binaire, ce qui rend chaque fichier unique.
- ↓ Necurs- Botnet utilisé pour répandre des logiciels malveillants par des spams, principalement Ransomware et Banking Trojans.
Lokibot, un cheval de Troie bancaire Android qui accorde des privilèges de super-utilisateur pour télécharger des logiciels malveillants, a été le malware le plus populaire utilisé pour attaquer les domaines mobiles des organisations suivis par les Triada et Hiddad.
Top 3 des logiciels malveillants mobiles les plus recherchés d’avril:
- Lokibot – Android bancaire Trojan et info-stealer, qui peut également se transformer en un ransomware qui verrouille le téléphone.
- Triada – Backdoor modulaire pour Android qui accorde des privilèges de superutilisateur aux logiciels malveillants téléchargés.
- Hiddad – Malveillant Android qui reconditionne les applications légitimes puis les libère dans un magasin tiers.
Les chercheurs de Check Point ont également analysé les vulnérabilités cybernétiques les plus exploitées. En premier lieu, CVE-2017-7269, avec un impact global de 46%, suivi de CVE-2017-10271, touchant 40% des organisations dans le monde. En troisième place, l’injection SQL a eu un impact sur 16% des organisations dans le monde.
Top 3 des vulnérabilités les plus recherchées d’avril:
- ↑ Microsoft IIS WebDAV ScStoragePathFromUrl Dépassement de capacité de mémoire tampon (CVE-2017-7269) – En envoyant une requête personnalisée sur un réseau à Microsoft Windows Server 2003 R2 via Microsoft Internet Information Services 6.0, un attaquant distant peut exécuter du code arbitraire ou provoquer un déni de service sur le serveur cible. Cela est principalement dû à une vulnérabilité de débordement de tampon résultant d’une validation incorrecte d’un en-tête long dans une requête HTTP.
- ↓ Ex Exécution de code à distance du composant de sécurité Oracle WebLogic WLS (CVE-2017-10271) – Une vulnérabilité d’exécution de code à distance existe dans Oracle WebLogic WLS. Cela est dû à la façon dont Oracle WebLogic gère les décodages XML. Une attaque réussie peut entraîner l’exécution de code à distance.
- ↓ Injection SQL: insertion d’une requête SQL dans l’entrée du client vers l’application, tout en exploitant une vulnérabilité de sécurité dans le logiciel d’une application.
Cette liste démontre parfaitement comment les acteurs de la menace utilisent à la fois les techniques modernes (deux vulnérabilités publiées en 2017) et les vecteurs d’attaque classiques tels que l’injection SQL.
La carte ci-dessous affiche globalement l’indice de risque (risque vert – faible, risque rouge-élevé, gris – données insuffisantes), démontrant les principales zones à risque et les points chauds de malwares dans le monde.
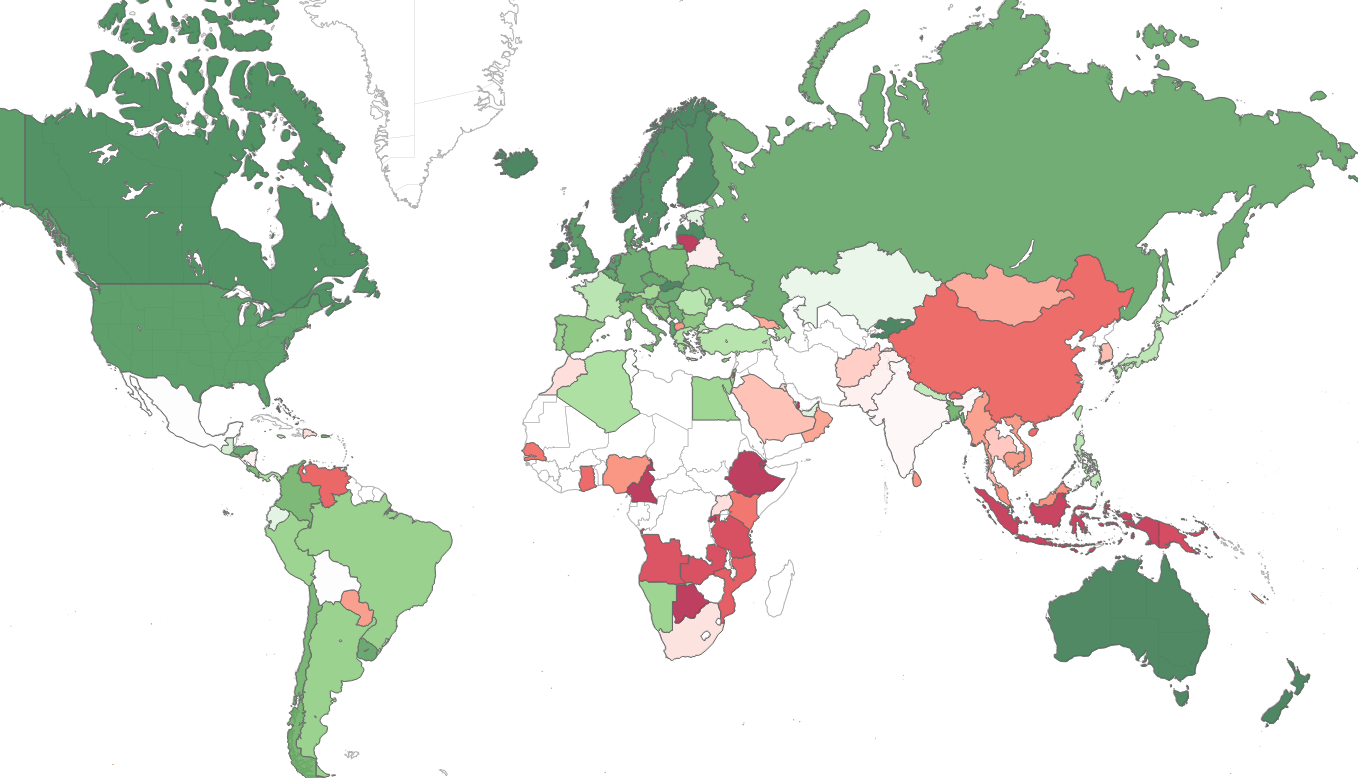
L’indice ThreatCloud de Check Point et sa carte ThreatCloud sont basés sur l’intelligence ThreatCloud de Check Point, le plus grand réseau de collaboration pour lutter contre la cybercriminalité qui fournit des données sur les menaces et attaque les tendances d’un réseau mondial de capteurs de menaces. La base de données ThreatCloud contient plus de 250 millions d’adresses analysées pour la découverte de robots, plus de 11 millions de signatures de logiciels malveillants et plus de 5,5 millions de sites Web infectés, et identifie chaque jour des millions de types de logiciels malveillants.
Les ressources de prévention des menaces de Check Point sont disponibles à: http://www.checkpoint.com/threat-prevention-resources/index.html