

Au cours des dernières années, les experts en cybersécurité ont été sérieusement mis au défi par des attaques de logiciels malveillants «zero-day» inconnus. Ce dernier logiciel malveillant a été conçu pour échapper aux techniques audiovisuelles traditionnelles basées sur les signatures et aux techniques de sandboxing plus anciennes. Selon Check Point Threat Intelligence, les attaques de logiciels malveillants inconnus sont capables de contourner les filtres de courrier indésirable et les filtres Web d’une entreprise plus de dix fois par jour.
En réponse, les fonctionnalités de détection multicouches de Check Point, telles que l’émulation dynamique sur le système d’exploitation et le processeur, ainsi que l’analyse statique, peuvent détecter de tels logiciels malveillants évasifs avant qu’ils ne puissent décharger des charges destructives. Les utilisateurs peuvent désormais voir l’activité au niveau des instructions du processeur au cours de la phase d’exploitation critique du logiciel malveillant ou au moment de l’attaque.
Pour compléter la protection du réseau SandBlast, Check Point a développé SandBlast Agent, une deuxième couche de défense des périphériques d’extrémité. Il enregistre les activités suspectes et communique avec ThreatCloud, le centre de renseignement de nos solutions SandBlast.
Les moteurs de prévention du jour zéro de SandBlast Agent et les rapports d’investigation automatisés permettent aux clients de comprendre l’origine des attaques et les différents modules d’exécution. Ensemble, l’approche de protection en couches offre une intelligence partagée tout au long du cycle de vie de l’attaque.
Comment cela marche-t-il?
Pour illustrer cela, voyons comment la technologie de sandboxing avancée et agent du point de terminaison travaillent en tandem pour lutter contre un exemple d’attaque dans le monde réel. Vous constaterez la valeur des doubles couches en suivant le comportement de l’attaque à l’aide d’un rapport d’investigation en ligne généré automatiquement pour cette attaque.
Repérer un logiciel malveillant inconnu
Le 22 octobre, les ingénieurs en prévention des menaces de Check Point ont repéré un fichier suspect détecté par l’un des moteurs SandBlast Zero-Day. L’écran d’activité suspecte ci-dessous indique comment cet événement a été enregistré pour la première fois.
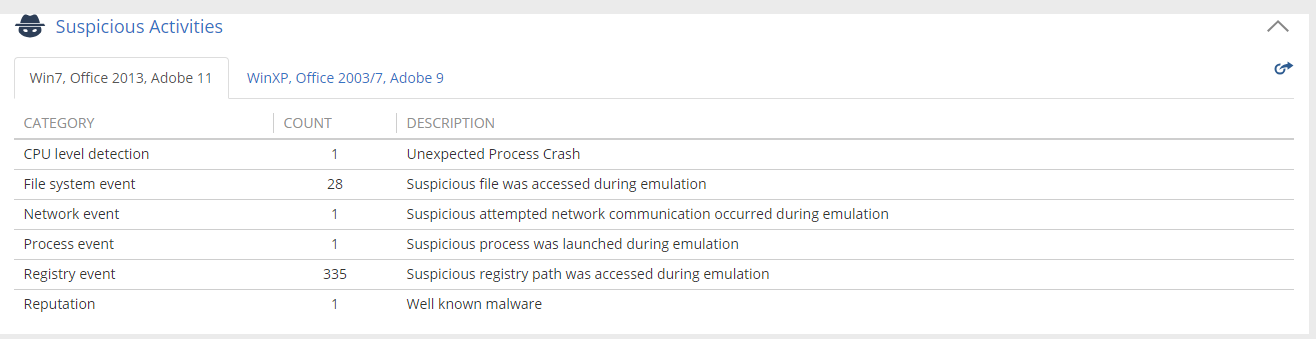
Figure 1. Activité suspecte – Détection du niveau de la CPU
Une analyse initiale du fichier avec les moteurs AV n’a pas permis de détecter une activité suspecte. Quelques heures plus tard, seul un des 57 moteurs audiovisuels était capable de détecter cette attaque.
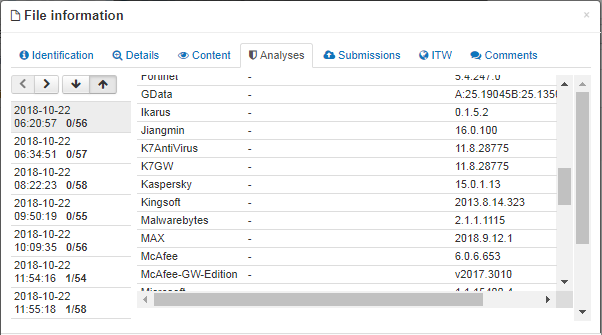
Figure 2. Cinq premières analyses du score VirusTotal de 0/57 pour les analyses de test AV
Cette attaque s’est poursuivie pendant les deux jours suivants, avec seulement 13 succès sur 56. Les fichiers malveillants ne sont généralement déchargés qu’une seule fois pour éviter toute détection par un système basé sur la signature; Cependant, cette attaque a persisté en raison de son faible taux de détection et de son efficacité par rapport à de nombreuses versions de Microsoft Office.
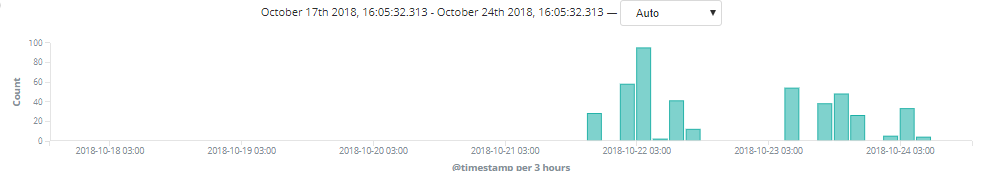
Figure 3. Résultats AV sur une période de trois jours
Les analystes de la menace ont ensuite déterminé que cet exploit utilisait le célèbre éditeur d’équations Microsoft, une fonctionnalité de Microsoft Word datant de 2000. Il a été découvert qu’il avait été utilisé dans différents fichiers malveillants bloqués lors de plus de 50 000 événements au cours des quatre mois précédents, avec un taux de détection relativement faible par les produits de cybersécurité.
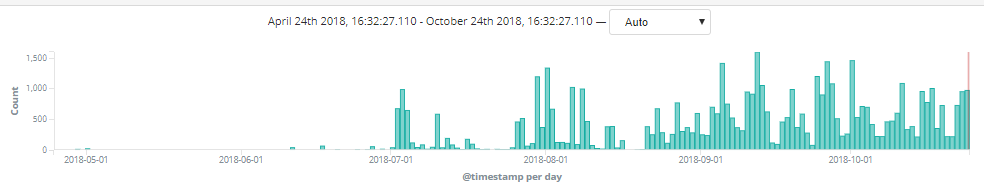
Figure 4. Exploitateur d’équation CVE-2018-0802 exploit populaire au cours des 4 derniers mois
Cet exploit a utilisé les vulnérabilités de l’éditeur d’équations pour échapper à la détection. Un exploit supplémentaire de l’éditeur d’équations (CVE-2017-11882) a connu une croissance similaire cette année:
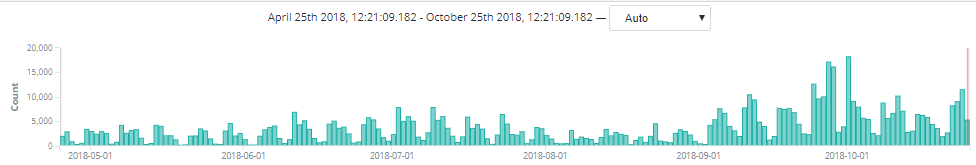
Figure 5. Autre exploit actif de l’éditeur d’équations (CVE-2017-11882)
Un piège pour SandBlast Network, mais qu’en est-il des autres vecteurs?
L’architecture Check Point Infinity offre une protection contre les méga-attaques multi-vecteurs sur les réseaux, les terminaux, le cloud et les mobiles. Comment notre architecture a-t-elle résisté à cet exploit?
Avec la main-d’œuvre mobile d’aujourd’hui en dehors du réseau protégé, nous avons exécuté le fichier d’exploitation de notre laboratoire d’émulation sur un hôte avec SandBlast Agent, notre solution avancée de prévention des menaces pour les ordinateurs d’extrémité. Nous avons volontairement défini le niveau de protection sur «Détecter uniquement» et non sur une prévention complète. SandBlast Agent serait notre sandbox de test. Ce résumé rapide de l’arbre d’exécution judiciaire de SandBlast Agent vous aidera à comprendre le déroulement de l’attaque:
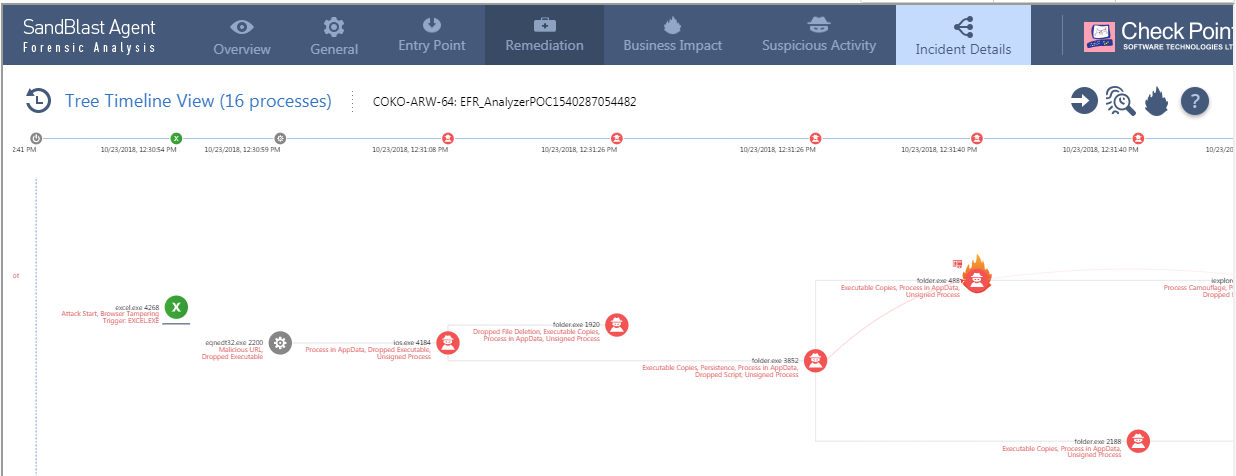
Figure 6. Résumé de l’arborescence d’exécution à partir du rapport d’investigation scientifique SandBlast Agent
SandBlast Agent Anti-Exploit étant la première couche de prévention à avoir bloqué cette attaque, nous avons volontairement laissé le logiciel malveillant pénétrer dans notre hôte d’investigation. Cette fonction de prévention détecte une requête non autorisée par le shellcode d’attaque pour importer une table d’adresses (IAT) de modules chargés afin d’obtenir l’adresse de mémoire de fonctions système spécifiques.
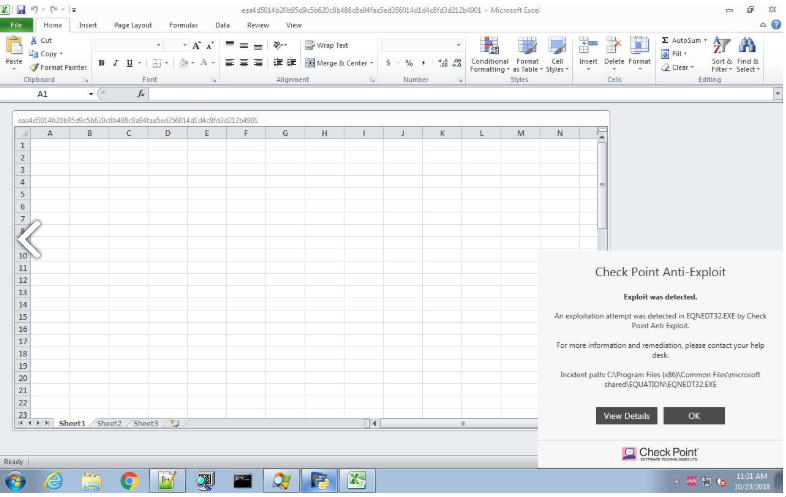
Figure 7. Anti-Exploit triggers on the infecting Excel file
Lorsque nous avons laissé l’attaque se dérouler, nous en arrivons à une deuxième couche de prévention. Le code de shell s’exécutant dans l’éditeur d’équation communique avec les commandes et contrôles connus que nous avons recueillis à partir de l’émulation dynamique dans le bac à sable Sandblast. Maintenant qu’il est connecté à une activité malveillante, il déclencherait la prévention et la correction par l’intégration Anti-Bot dans SandBlast Agent.
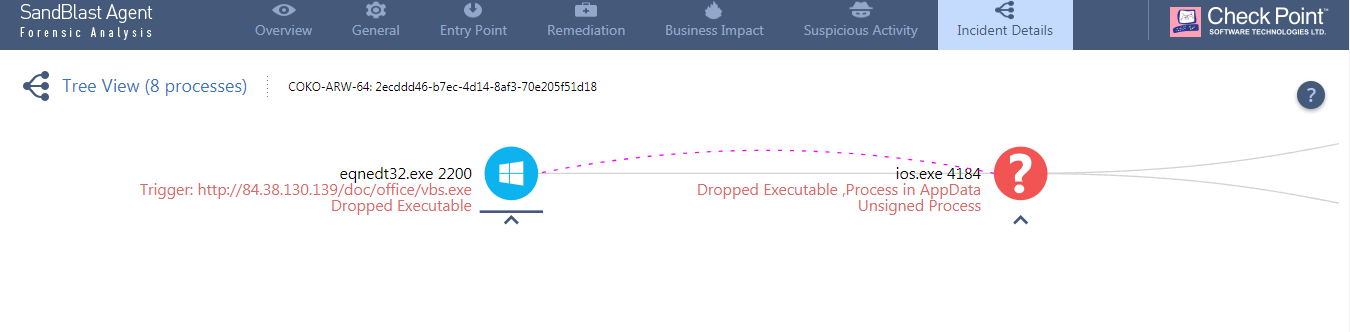
Figure 8. L’éditeur d’équation infecté communique pour télécharger le contenu.
Ensuite, nous avons autorisé le compte-gouttes à atteindre l’hôte avec SandBlast Network et Anti-Bot et il a continué à surveiller l’attaque. Une fois écrit sur le disque, SandBlast Agent le récupérera. Il sera ensuite envoyé à SandBlast Threat Emulation pour analyse. Dans la vraie vie, cette attaque malveillante aurait été bloquée et réparée, mais afin de rassembler plus de renseignements, nous avons laissé l’attaque «pénétrer» dans nos couches de défense précédentes.
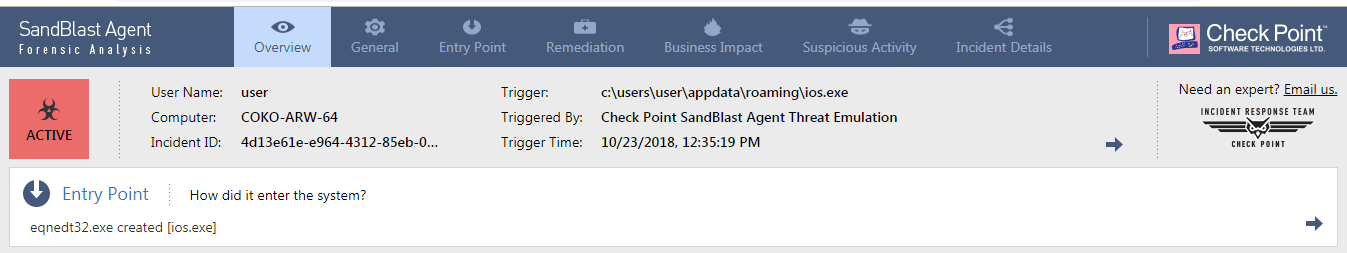
Figure 9. Evénement d’émulation de menace SandBlast lors de la détection du fichier déposé ios.exe sur le disque
Lorsque le compte-gouttes est autorisé à fonctionner dans notre sandbox, la tentative du malware de créer plusieurs copies de lui-même déclenche notre détection de comportement heuristique «copie de hachage». Cette détection fait partie de notre couche de protection SandBlast Agent Behavioral Guard. Notre détection comportementale localise une action de configuration commune de logiciels malveillants qui s’écrivent eux-mêmes dans de nombreux répertoires et s’exécutent simultanément.
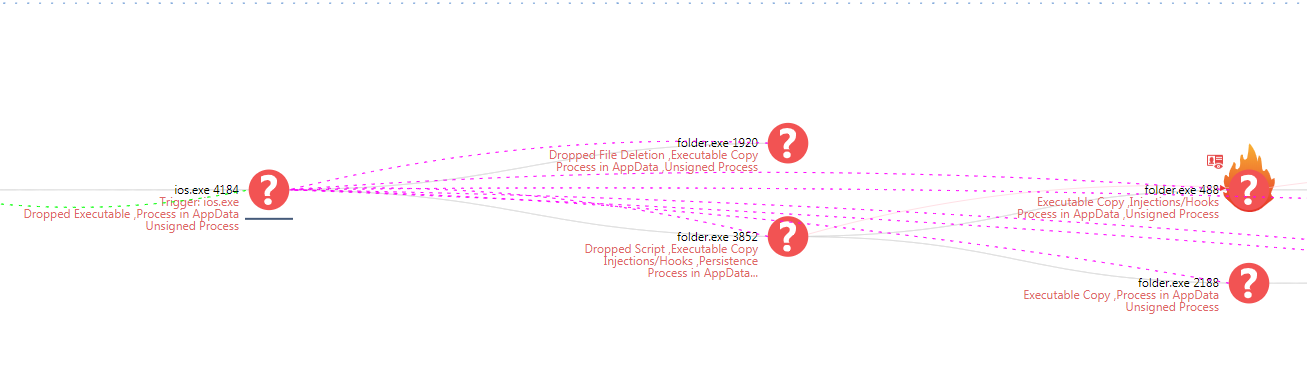
Figure 10. Le rapport forensic de SandBlast Agent montre le compte-gouttes se copiant et s’exécutant
La puissance réalisée par l’architecture Check Point Infinity et la prévention des menaces SandBlast
En utilisant un scénario d’attaque réel, nous avons montré comment le système avancé de prévention des menaces de Check Point, doté de moteurs de type zero-day et sans signature, était capable de détecter un programme malveillant inconnu. L’intelligence commune des menaces, la gestion de la sécurité consolidée et les technologies de sécurité multi-vectorielles sont quelques-uns des moyens par lesquels notre architecture Check Point Infinity sécurise votre entreprise contre les méga-cyber-attaques sophistiquées d’aujourd’hui de la génération V et contre les menaces constantes de logiciels malveillants connus et inconnus.
Pour en savoir plus sur l’architecture Check Point Infinity, contactez-nous à [email protected]