


Peu importe où nous travaillons ou dans quel secteur nous sommes, nous avons tous le même objectif: protéger nos actifs les plus précieux. La seule différence réside dans ce que nous essayons de protéger. Qu’il s’agisse de données, d’argent ou même de personnes, la dure réalité est qu’il est difficile de les protéger, car, en termes simples, de mauvaises personnes font de mauvaises choses.
Parfois, ces acteurs malveillants sont intelligents et mettent en place des attaques à gravure lente pour voler des données d’entreprise sur plusieurs mois, voire plusieurs années. Parfois, ils sont opportunistes, se présentant au bon endroit au mauvais moment (pour nous). Si une porte est ouverte, ces attaquants ne feront que valser. Si un sac à main est laissé sans surveillance sur une table, ils le glissent rapidement. Pourquoi? Parce qu’ils peuvent.
Le cycle du renseignement
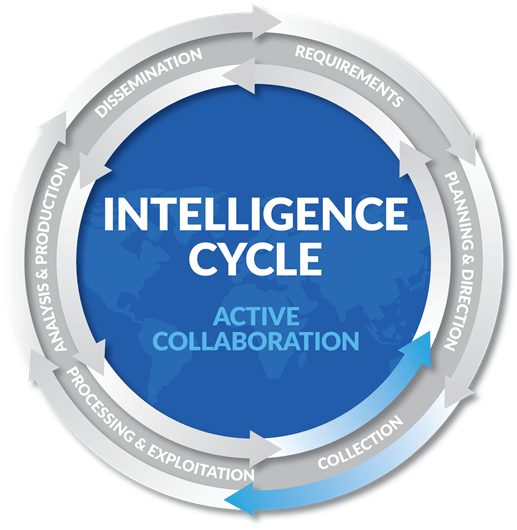
Alors, comment pouvons-nous nous battre? Il n’y a pas de réponse facile, mais le meilleur plan d’action dans n’importe quelle situation est de suivre le cycle du renseignement. Reconnue par des experts du renseignement de tous les secteurs au fil des années, cette méthode peut être très utile pour ceux qui enquêtent sur des logiciels malveillants ou des meurtres. Le processus est toujours le même.
Étape 1: Planification et direction
La première étape consiste à définir le travail spécifique sur lequel vous travaillez, à déterminer le problème et à clarifier ce que vous essayez de faire. Ensuite, déterminez les informations dont vous disposez déjà pour déduire ce que vous n’avez pas.
Disons, par exemple, que vous avez découvert une série d’attaques par hameçonnage – c’est votre problème. Cela aidera à répondre aux questions suivantes, telles que:
- Qu’est-ce que les attaquants essaient d’obtenir?
- Qui est derrière les attaques?
- Où se produisent les attaques?
- Combien de tentatives ont réussi?
Une fois que vous avez une idée de ce que vous ne savez pas, vous pouvez commencer à poser les questions qui aideront à révéler cette information. Utilisez la phase de planification et d’orientation pour définir vos besoins. Cela codifie ce que vous essayez de faire et aide à clarifier la façon dont vous envisagez de le faire.
Étape 2: Collection
Au cours de cette étape, collectez les informations permettant de répondre à vos questions. Si vous ne trouvez pas les réponses, rassemblez des données qui vous aideront à obtenir ces réponses.
Cela dépend de vous et de votre organisation. Si vous protégez les données contre les menaces avancées, par exemple, vous pouvez collecter des informations en interne à partir de votre outil de gestion des informations de sécurité et des événements (SIEM). En revanche, si vous enquêtez sur un crime organisé plus traditionnel, vous pouvez frapper aux portes et chuchoter aux informateurs dans les ruelles sombres pour recueillir vos informations.
Vous pouvez essayer de contrôler l’activité de collecte en créant des plans pour suivre le processus de collecte des informations. Ces plans de collecte servent de guides pour aider les collecteurs d’informations à se concentrer sur la réponse rapide aux questions appropriées. Une planification minutieuse est cruciale pour garder trace de ce qui a été rassemblé et mettre en évidence ce qui ne l’a pas été.
Étape 3: Traitement et exploitation
Les informations collectées se présentent sous différentes formes: déclarations manuscrites de témoins, journaux système, séquences vidéo, données provenant de réseaux sociaux, du dark Web, etc. Votre tâche est de rendre toutes les informations collectées utilisables. Pour ce faire, mettez-le dans un format cohérent. Extrayez les informations pertinentes (adresses IP, numéros de téléphone, références de ressources, informations de la plaque d’immatriculation, etc.), placez une structure autour de ces éléments et mettez-la en cohérence. Il est souvent utile de le charger dans une base de données schématisée.
Si vous faites cela, les informations que vous aurez collectées seront sous une forme standard et prêtes pour que vous puissiez réellement commencer à les examiner. La valeur est créée en mettant cette structure autour de l’information. Il vous permet de faire des découvertes, d’extraire les éléments importants et de comprendre vos découvertes dans le contexte de toutes les autres informations. Si vous le pouvez, montrez comment les attaques sont liées, reliez-les à de mauvais acteurs et rassemblez-les contre vos systèmes. Il est utile de travailler avec les éléments pertinents pour l’objet spécifique sur lequel vous travaillez. Et n’oubliez pas de référencer ces nouvelles données que vous avez collectées avec toutes les anciennes données que vous avez déjà connues; le contexte est roi dans ce scénario.
Cette étape vous aide à prendre les meilleures décisions possibles contre toutes les informations disponibles. La normalisation est excellente; c’est difficile de travailler avec des informations quand elles sont dans des centaines de formats différents, mais c’est vraiment facile quand elles sont dans un.
Bien sûr, le monde réel n’est pas toujours facile. Parfois, il est tout simplement impossible de normaliser toutes les informations collectées dans un seul et même pot exploitable. Peut-être avez-vous trop collecté ou les données sont arrivées dans des formats trop variés. Dans ces cas, votre seul espoir est d’investir dans des outils analytiques avancés et des analystes qui vous permettront de fondre cette cacophonie d’informations en un tout logique.
Étape 4: Production d’analyse
La phase de production de l’analyse commence lorsque vous avez transformé vos informations en un état utilisable et que vous êtes prêt à effectuer une analyse pratique. En d’autres termes, vous êtes prêt à commencer à produire des informations.
Pensez à la tâche initiale sur laquelle vous aviez prévu de travailler. Examinez toutes les belles informations – espérons-le normalisées – que vous avez recueillies, ainsi que toutes les informations que vous avez déjà eues. Interrogez-le. Posez des questions à ce sujet. Faites des hypothèses. Pouvez-vous trouver la réponse à votre question initiale? Quel renseignement pouvez-vous tirer de toutes ces informations? Quelles histoires peut-il raconter? Si vous ne trouvez pas de réponses – si vous ne pouvez pas imaginer d’actions ou voir des récits – pouvez-vous voir ce qui manque? Pouvez-vous voir quelles autres informations vous auriez besoin de collecter pour vous aider à répondre à ces questions? C’est à ce stade que vous pourrez peut-être tirer de nouvelles informations de vos informations brutes. Voici comment vous produisez un renseignement exploitable.
Le renseignement exploitable est un concept important. Il n’y a aucun intérêt à faire tout ce travail si vous ne pouvez pas trouver quelque chose à faire à la fin. L’objectif principal est de trouver une action qui puisse être exécutée rapidement pour vous aider à déplacer l’aiguille dans le cadre de votre tâche.
Trouver des renseignements sur lesquels on peut agir est la clé. Avez-vous identifié le modus operandi (MO) de cette attaque de phishing? Avez-vous déterminé comment se passait ce délit d’initié? Ce n’est pas toujours facile, mais c’est ce dont vos parties prenantes ont besoin. C’est à ce stade que vous déterminez ce que vous devez faire pour protéger ce que vous sauvegardez.
Étape 5: Diffusion
La dernière étape du cycle du renseignement consiste à contacter les parties prenantes et à leur dire ce que vous avez trouvé. Donnez-leur vos recommandations, rédigez un rapport, faites une présentation, dressez une image – peu importe votre choix, transmettez vos résultats aux décideurs qui ont défini la tâche pour commencer. Sauvegardez vos assertions avec votre analyse et faites savoir aux parties prenantes ce qu’elles doivent faire dans le contexte des informations que vous avez créées.
La rapidité est très importante. Tout vieillit, y compris le renseignement. Il ne sert à rien de fournir des évaluations de choses qui se sont déjà produites. Vous ne recevrez aucune récompense pour la diffusion d’un rapport sur ce qui pourrait se passer au Marathon de Londres une semaine après la fin du dernier concurrent. Contrairement au bon vin, le renseignement ne s’améliore pas avec l’âge.
Pour illustrer le nombre de professionnels analysant puis diffusant des informations, voici un exemple de graphique de diffusion IBM i2:

L’analyse a déjà eu lieu et, dans ce cas, le tableau indique à votre patron d’aller parler à ce gars de Gene Hendricks – il ressemble à un véritable mauvais œuf.
Alors quoi? Si vous avez trouvé une réponse à votre question initiale, c’est parfait. Sinon, recommencez. Continuez le cycle du renseignement jusqu’à ce que vous le fassiez. Planifiez, collectez, traitez, analysez, diffusez et répétez.
Gagner une longueur d’avance sur les menaces avancées
Nous essayons tous de protéger nos précieux atouts et l’utilisation de méthodologies d’enquête telles que le cycle du renseignement pourrait aider à empêcher au moins certains acteurs malveillants de s’infiltrer dans vos réseaux. Le cycle du renseignement peut étayer la structure de votre travail avec des processus répétitifs, tels que la défense contre les logiciels malveillants et autres menaces avancées, et des enquêtes ciblées, telles que la recherche des cambrioleurs qui ont volé les joyaux de la couronne.
Quoi que vous fassiez – et tout ce que vous essayez de protéger -, souvenez-vous qu’adopter cette technique pourrait donner à votre organisation l’avantage dont elle a besoin pour lutter contre les acteurs menaçants qui convoitent jalousement ce que vous défendez.