

Le risque de sécurité
Bien que les télécopieurs soient encore utilisés par de nombreuses organisations, elles n’étaient jusqu’à présent pas considérées comme un canal d’attaque potentiel par les acteurs de la menace.
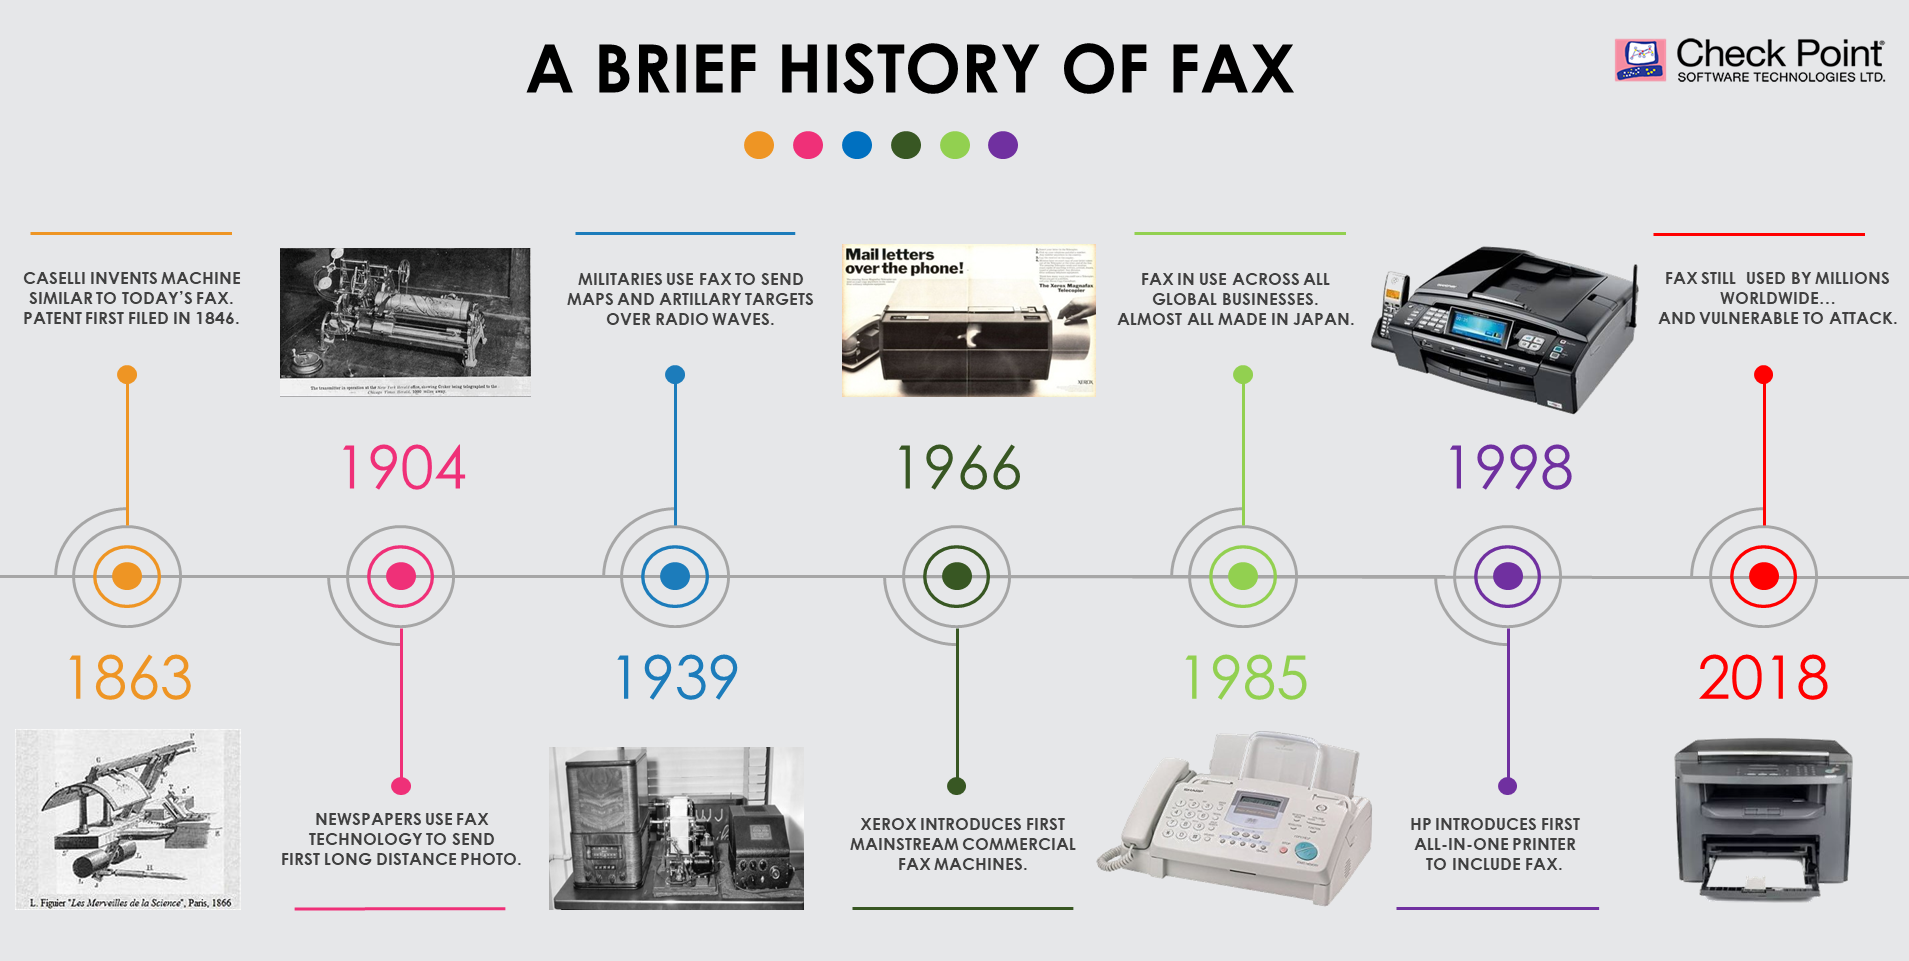
Dans le paysage de la cybermenace de cinquième génération, cependant, cette recherche révolutionnaire met en évidence un nouveau vecteur d’attaque disponible pour que les pirates puissent atteindre un réseau d’entreprise et présenter un risque pour la sécurité informatique d’une entreprise. Ironiquement, bien sûr, le vecteur provient des générations précédentes de technologie, mais, comme nous l’avons vu, des millions d’organisations et d’individus du monde entier continuent de l’utiliser.
Recommandations pour rester en sécurité
L’un des meilleurs moyens de protéger votre organisation contre les attaques pouvant provenir de télécopieurs et de nombreux autres types d’attaques consiste à segmenter votre réseau.
Malheureusement, en raison des exigences opérationnelles élevées imposées à une entreprise, la plupart des entreprises négligent de nombreuses pratiques de sécurité informatique et manquent de stratégies de segmentation correctement définies. Cela signifie qu’une fois qu’un acteur de menace a pénétré vos défenses de périmètre, il peut se déplacer librement dans votre réseau. Cela peut les aider dans leur activité de reconnaissance, car ils se préparent à une étape secondaire de leur attaque qui pourrait impliquer le vol de données sensibles de l’entreprise ou le verrouillage de votre réseau entier avec un ransomware. En effet, avec des contrôles de sécurité limités, il est très peu nécessaire pour un attaquant d’exploiter ces lacunes.
La segmentation du réseau est toutefois une stratégie de sécurité clé visant à combler ces lacunes. Cette stratégie doit être mise en œuvre pour minimiser le niveau d’accès aux informations sensibles pour les applications, les serveurs et les personnes qui n’en ont pas besoin, tout en autorisant l’accès à ces applications. Une fois l’accès non autorisé obtenu, la segmentation du réseau peut fournir des mesures efficaces pour atténuer la prochaine étape d’intrusion dans un réseau et limiter la propagation de l’attaque en la déplaçant latéralement.
Donc, si vous ne souhaitez pas déconnecter votre imprimante-télécopieur, assurez-vous au moins de le placer dans une zone segmentée. Ce faisant, même s’il est compromis, l’attaquant ne pourra pas se déplacer latéralement et infecter d’autres parties de votre réseau informatique.
La segmentation des données critiques stockées, que ce soit par des pare-feu ou la configuration de réseaux locaux virtuels, nécessite une planification, un déploiement mesuré et des ajustements constants. Bien que cela exige de la discipline et une attention régulière, et que cela peut devenir une tâche difficile à mesure que le réseau de votre organisation se développe, il n’est pas si difficile, cependant, de l’ignorer complètement.
La vulnérabilité Faxploit illustre également l’importance pour les organisations et les consommateurs de mettre à jour et de corriger régulièrement les logiciels installés sur leurs appareils. De cette manière, ils bénéficieront des protections fournies par les fournisseurs qui prennent conscience des failles de sécurité de leurs produits.
De plus, le fait de disposer de protections de point de terminaison déployées sur les appareils des utilisateurs contribue grandement à réduire les risques d’accès non autorisé. En installant des protections de point de terminaison, les administrateurs de sécurité et les utilisateurs à domicile peuvent se sentir en sécurité en sachant que leurs ordinateurs d’extrémité bénéficient d’une couche de protection supplémentaire à l’intérieur et à l’extérieur du réseau. Ainsi, que les utilisateurs d’une entreprise soient exposés à différents types d’attaques lorsqu’ils travaillent à distance ou soient ciblés via des lignes téléphoniques via des télécopieurs, le terminal de l’utilisateur lui-même est protégé contre les menaces connues et inconnues.
Conclusion
La recherche révolutionnaire «Faxploit» sur les vulnérabilités trouvées dans les protocoles de télécopie, une technologie que beaucoup considèrent à tort comme sans risque, prouve une fois de plus que les entreprises et les consommateurs ne peuvent ignorer aucune partie de leur réseau d’entreprise.
En fait, même si notre monde devient plus connecté via les appareils IoT, le cloud et les plates-formes mobiles, des technologies plus simples permettent aux pirates potentiels d’infiltrer les réseaux informatiques et de fournir un accès non autorisé à des informations sensibles.
Par conséquent, la maintenance fréquente d’une infrastructure de planification et de segmentation des correctifs, ainsi qu’un niveau élevé d’hygiène informatique en général, sont essentiels pour protéger vos données des attaques potentielles, où qu’elles se trouvent. En suivant les meilleures pratiques telles que celles-ci, les organisations peuvent rester en sécurité, quel que soit l’âge de la technologie qu’elles choisissent d’utiliser.