

- Dans le cadre de recherches révolutionnaires, baptisées «Faxploit», les chercheurs de Check Point montrent comment les cybercriminels pourraient s’infiltrer dans n’importe quel réseau domestique ou d’entreprise en exploitant des imprimantes-télécopieurs tout-en-un.
- Un numéro de fax est la seule chose requise pour mener à bien l’attaque.
- Des télécopieurs HP tout-en-un ont été utilisés comme cas de test et une coopération étroite avec la société a permis de fournir un correctif pour la vulnérabilité de leurs produits, mais des attaques similaires pourraient s’appliquer aux autres fournisseurs.
Aujourd’hui, le fax moderne
Qui a été inventé en premier, le téléphone ou le télécopieur? Si vous avez deviné le premier, essayez à nouveau. Et si cela vous étonne, imaginez à quel point Napoléon III a été surpris en voyant la première démonstration de la technologie du fax en 1860.
S’appuyant sur la synchronisation par Alexander Bain de deux pendules mobiles à travers une horloge en 1846 et plus tard sur les cylindres rotatifs synchronisés de Frederick Bakewell, le physicien italien Giovanni Caselli a été en mesure de résoudre le plus gros problème de transmission d’images: Son résultat, le Pantelegraph, est l’invention largement considérée comme le précurseur du télécopieur moderne.

Désolé, vous venez de dire “aujourd’hui, le fax moderne”? Debout de l’autre côté de cette échelle de temps, à l’ère de l’IA, de l’IoT et d’autres acronymes de haute technologie, on pourrait penser que les télécopieurs sont une relique des années 90. Cependant, cette «technologie obsolète» ne doit pas être négligée dans l’environnement informatique moderne d’aujourd’hui, en particulier du point de vue de la sécurité.
Dans une découverte révolutionnaire baptisée «Faxploit», les chercheurs de Check Point montrent comment les organisations de toutes tailles, ainsi que les consommateurs, pourraient être exposés à l’infiltration de pirates informatiques cherchant à exploiter les vulnérabilités des protocoles de communication de télécopieurs. De plus, et peut-être de manière plus inquiétante, la seule information requise à cet effet est le numéro de fax de l’organisation – quelque chose qui est souvent accessible au public sur les cartes de visite ou les sites Web des employés.
Cette recherche alarmante a été effectuée sur des télécopieurs HP, mais les mêmes protocoles de communication par télécopie sont utilisés par d’autres fournisseurs de télécopieurs et l’équipe d’analystes a toutes les raisons de croire que le même exploit peut être appliqué aux télécopieurs d’autres fournisseurs. Notre équipe de recherche a travaillé en étroite collaboration avec HP pour collaborer à la fourniture d’un correctif, qui a déjà été mis à jour automatiquement par la majorité de ses clients. D’autres fabricants de télécopieurs et d’imprimantes tout-en-un peuvent néanmoins être exposés.
Comparativement au passé, lorsque les télécopieurs étaient des appareils autonomes, ils constituent aujourd’hui l’un des composants de l’équipement bureautique tout-en-un permettant de combiner les télécopieurs, les imprimantes et les photocopieurs. En effet, ces périphériques multifonctions font partie du réseau informatique interne de presque chaque entreprise ou maison et, même s’ils ne sont principalement utilisés que comme imprimante, leur fonctionnalité de télécopie est toujours activée.
Avec un simple numéro de fax comme unique information, notre équipe de chercheurs a pu pénétrer les vulnérabilités inhérentes au protocole de télécopie pour accéder à l’ensemble du réseau informatique. Cela représente un vecteur d’attaque complètement nouveau dans la cinquième génération du paysage des cybermenaces à partir duquel les cybercriminels pourraient lancer une offensive, en ciblant les industries qui contiennent même les données les plus protégées.
Bien que cette recherche se soit concentrée sur les télécopieurs tout-en-un, les mêmes protocoles de communication s’appliquent à tous les télécopieurs de tous les fournisseurs, et les mêmes vulnérabilités se trouvent probablement dans ces périphériques. En outre, comme les services de télécopie en ligne les plus répandus, tels que fax2email, utilisent le même protocole, la même vulnérabilité peut également s’y appliquer.
Comment les imprimantes-télécopieurs exposent-ils votre réseau?
En examinant la structure réseau de base d’une entreprise, il est clair que l’exploitation d’un périphérique imprimante-télécopieur pourrait mener à la conquête du reste de votre réseau informatique. En effet, malheureusement, la plupart des organisations configurent leur infrastructure informatique en fonction des besoins opérationnels plutôt que des considérations et des exigences de sécurité. Il est toutefois important de noter que les recherches de Check Point s’appliquent même aux réseaux complètement déconnectés d’Internet. Cela est dû à l’utilisation des lignes téléphoniques plutôt qu’à Internet lui-même pour mener à bien l’attaque.
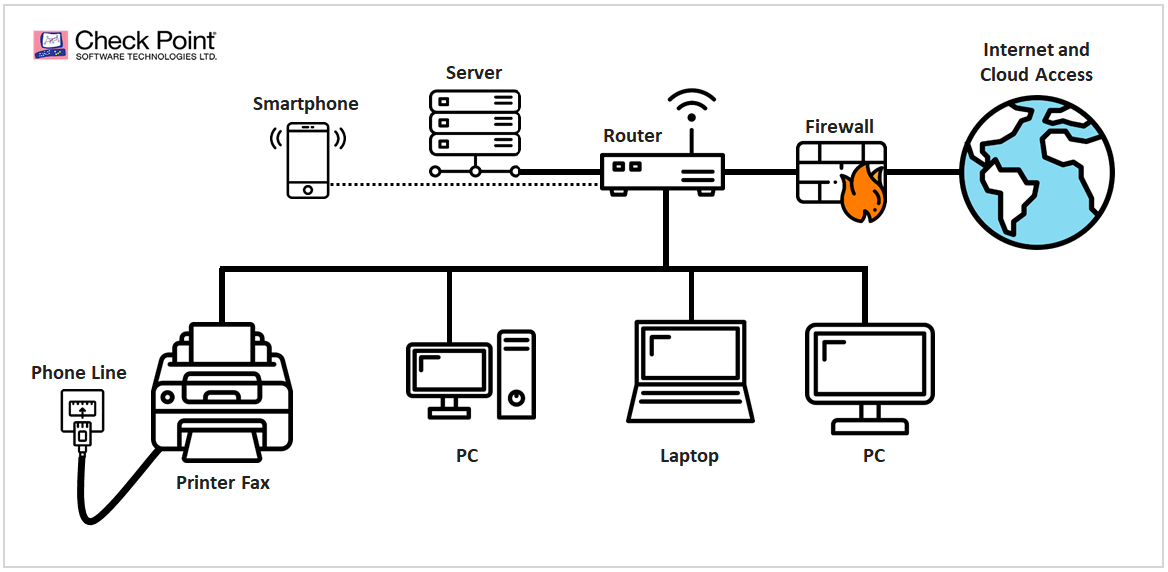
Diagramme: un réseau informatique d’entreprise standard
Pour expliquer, si tous sont connectés à l’imprimante-télécopieur et, à leur tour, tous sont connectés les uns aux autres, alors un attaquant n’a besoin de pénétrer qu’un seul point d’accès (dans ce cas, le fax-imprimante) pour entrer dans le réseau de l’entreprise entière. A partir de là, par un processus de mouvement latéral, l’attaquant pourrait passer d’une partie du réseau à l’autre en infectant une plus grande partie de celui-ci au fur et à mesure de sa progression. Lors d’une telle attaque, il faudrait quelques secondes avant qu’un réseau entier ne soit compromis et qu’un intrus soit bien intégré à vos systèmes.