

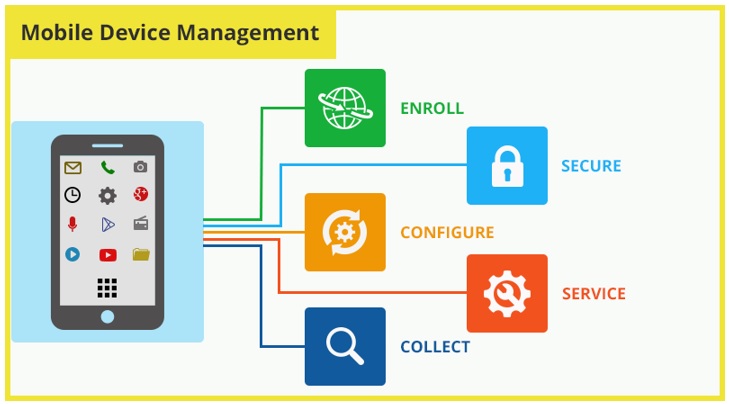
Si vous considérez les appareils mobiles comme des «mini-ordinateurs portables», cela vous aidera à comprendre ce qu’il faut pour les sécuriser et pourquoi leur sécurisation est si importante. Les appareils mobiles stockent, transfèrent et accèdent aux mêmes classes de données sensibles que celles que vous pouvez trouver sur un ordinateur portable: données personnelles, données de compte, données d’entreprise propriétaires, etc. Vous devez donc mettre en place les mêmes classes de contrôles de base pour protéger ces données.
Nous trouvons que davantage de clients de Pivot Point Security dans les secteurs juridique, de la santé et autres secteurs se concentrent sur la gestion des appareils mobiles (MDM). Dernièrement, nous avons rencontré deux approches de base de MDM, que nous appelons «agressif» et «passif»:
- Pour adopter une approche agressive, vous devez mettre en place une stratégie MDM robuste avec des procédures et des contrôles appropriés, y compris une technologie permettant d’automatiser la plupart des fonctions de gestion, sinon toutes.
- Pour l’approche passive, implémentez simplement des contrôles pour verrouiller et effacer à distance les périphériques, et conseillez à vos employés d’informer le service informatique en cas de perte ou de vol d’un périphérique.
Dans ISO 27001, le contrôle 6.2.1 concerne les politiques MDM. Ça dit:
La politique de l’appareil mobile doit prendre en compte:
- enregistrement de dispositifs mobiles;
- exigences de protection physique;
- restriction de l’installation du logiciel;
- les exigences relatives aux versions des logiciels des appareils mobiles et à l’application des correctifs;
- restriction de connexion aux services d’information;
- contrôles d’accès;
- techniques cryptographiques;
- protection contre les logiciels malveillants;
- désactivation à distance, effacement ou verrouillage;
- sauvegardes;
- utilisation des services Web et des applications Web.
Le nombre et la combinaison de considérations applicables à la stratégie MDM dépendent de la manière dont les utilisateurs de votre entreprise utilisent leurs appareils mobiles. Si vous voulez adopter une approche «agressive», cela impliquerait la plupart des domaines énumérés, sinon tous.
Heureusement, les équipementiers technologiques facilitent l’adoption, par les entreprises de toutes tailles, des contrôles MDM qui réduisent leurs risques de sécurité. Par exemple, IBM MaaS360 facilite l’inscription, la configuration, la surveillance et la mise à jour des paramètres de périphérique par liaison radio pour Android, iOS, Windows, BlackBerry et Mac OS X.
MaaS360 dispose même d’une fonction «conditions d’utilisation» qui vous permet d’appliquer des règles et des conditions personnalisées à des appareils et utilisateurs inscrits spécifiques, ce qui représente un réel avantage dans les scénarios BYOD. Il prend également en charge un large éventail de commandes à distance, y compris «trouver un périphérique», «verrouiller le périphérique» et «effacer le périphérique».
Bien entendu, pour être efficace, MDM devrait faire partie d’un système de gestion de la sécurité de l’information (ISMS) complet qui prend en compte tous les risques de sécurité liés à l’information et les contrôles associés. Pour en savoir plus sur la façon de démarrer avec MDM, contactez AGILLY en nous écrivant à [email protected] ou appelez au +225 22 00 14 22.