


Ce sont des moments passionnants pour les technologies d’authentification. Nous venons tout juste de commencer à explorer un nouveau monde au-delà des mots de passe. Les alternatives émergentes abondent, de la biométrie à l’authentification multifactorielle à l’analyse comportementale et à de nombreuses autres idées innovantes.
Malheureusement, les manchettes peuvent aussi nous faire croire à une multitude de mythes sur les mots de passe et l’avenir de l’authentification. Le «rapport d’enquête sur les violations de données 2017» de Verizon a révélé que la plupart des infiltrations de compte sont activées par un mot de passe faible, mal géré ou facile à deviner. La solution réside peut-être dans d’autres méthodes d’authentification, dans l’amélioration des pratiques des utilisateurs finaux ou entre les deux.
6 Idées fausses concernant la sécurité des mots de passe
Avant de pouvoir choisir une voie à suivre pour l’avenir de l’authentification, nous devons d’abord surmonter certains mythes et idées fausses sur les mots de passe qui sont encore largement répandus, même par les professionnels de la sécurité.
Mythe n ° 1: les mots de passe sont presque terminés
De nombreux professionnels de la sécurité informatique pensent que nous sommes sur le point d’éliminer le mot de passe. Même s’il est vrai que, dans les prochaines années, nous commencerons à nous fier davantage à de meilleures technologies d’authentification, notamment la biométrie, il faudra encore de nombreuses années avant que nous ne vivions dans une utopie alternative de l’authentification.
Le problème est insoluble pour une multitude de raisons. D’une part, tout le monde doit souscrire aux innovations qui devraient remplacer les mots de passe. Les fournisseurs de matériel, de logiciels et de sites Web doivent parvenir à des consensus sur des solutions standardisées.
Les utilisateurs doivent souvent accepter les données biométriques, qui sont parfois perçues comme une atteinte à la vie privée. Les cyberattaques dans les actualités ont stimulé l’enthousiasme du public pour la biométrie, mais un pourcentage à deux chiffres de la population déclare qu’il ne l’acceptera pas, ni dans le futur, selon l’étude 2018 «Future of Identity» d’IBM.
Mythe n ° 2: les mots de passe ne seront jamais remplacés
Il est vrai que les mots de passe peuvent et doivent être remplacés par de meilleures alternatives, en particulier avec autant de données et d’applications extrêmement sensibles et interconnectées aujourd’hui. Il est également vrai qu’un jour, même si ce n’est pas dans l’avenir immédiat, nous allons probablement les éliminer complètement. Les seules questions sont “quand”, “où” et “avec quoi?”
L’authentification Web, ou WebAuthn, est une nouvelle interface de programmation d’application (API) standard du World Wide Web Consortium (W3C),qui, d’après certains, amélioreront l’authentification en tirant parti des ressources de sécurité dont dispose déjà l’utilisateur, comme un smartphone, une webcam, un lecteur d’empreintes digitales ou une clé de sécurité. L’utilisateur peut visiter un site Web, entrer un nom d’utilisateur, puis recevoir une alerte contextuelle sur son téléphone. Appuyez sur l’alerte pour terminer la connexion. Ces méthodes ne sont pas nouvelles; de nombreux sites Web existants utilisent des méthodes similaires à WebAuthn avec un grand effet. La nouveauté de WebAuthn est la promesse de transposer ces méthodes directement sur Internet en tant que norme commune.
Microsoft travaille également sur des alternatives. L’application Authenticator de la société permet aux utilisateurs de se connecter à leurs comptes Microsoft à l’aide d’un smartphone. Microsoft construit également des clés de sécurité basées sur le standard FIDO2 de l’Alliance Fast IDentity Online (FIDO) dans Windows Hello, la plate-forme d’identification biométrique de l’entreprise sous Windows 10. Le support de clé de sécurité Windows Hello FIDO2 est en version bêta depuis la majeure partie de cette année et prendra en charge la plupart des principaux formats de clé de sécurité.
De même, le navigateur Chrome de Google a été doté de nombreuses fonctions de sécurité puissantes cette année. D’une part, la société a travaillé sur les fonctionnalités de reconnaissance des visages pour les appareils Chrome OS, en particulier les futurs appareils dotés d’un matériel spécial permettant une reconnaissance des visages fiable. D’autre part, Google a également ajouté un générateur de mot de passe intégré, démontrant ainsi que la société se tourne vers l’avenir sans se presser.
Mythe n ° 3: les gestionnaires de mots de passe ont résolu le problème
Les gestionnaires de mots de passe sont un bon début. ils permettent une meilleure construction et un changement plus fréquent des mots de passe, car ils suppriment l’obligation pour l’utilisateur de mémoriser chaque justificatif d’identité.
Malheureusement, l’utilisation du gestionnaire de mots de passe est étonnamment rare. Alors que pas moins de 86% des Américains comptent sur la mémorisation pour conserver chaque mot de passe et 49% sur l’écriture sur papier, seulement 12% utilisent des gestionnaires de mots de passe, selon le centre de recherche Pew.
Mythe n ° 4: les utilisateurs auront le bon mot de passe
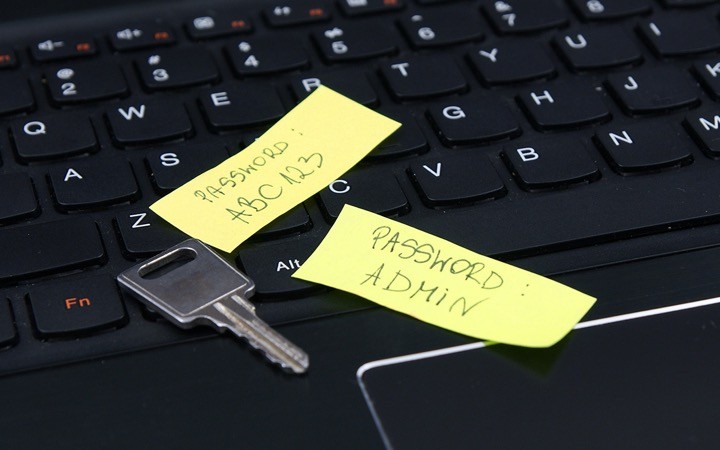
Laissés à eux-mêmes, de nombreux utilisateurs continuent à créer des mots de passe faibles, à les réutiliser sur plusieurs sites Web (personnels et professionnels), à les partager avec d’autres, à les stocker sur des supports non sécurisés (tels que le wetware ou le papier) et généralement à mettre les données et la sécurité de l’entreprise à risque.
Une nouvelle étude de SailPoint a révélé une différence générationnelle dans la connaissance des mots de passe, les employés les plus jeunes présentant les pratiques de mot de passe les plus dangereuses. Ces résultats sont cohérents avec l’étude d’IBM «Future of Identity» et suggèrent que la prise de décision en matière de mot de passe des utilisateurs s’aggravera probablement au lieu de s’améliorer. C’est une certitude statistique qu’un nombre important d’utilisateurs finaux continueront à utiliser de mauvaises pratiques en matière de mots de passe – au détriment de beaucoup.
Mythe n ° 5: le problème est l’ignorance de l’utilisateur
Selon un récent sondage LastPass mené auprès d’utilisateurs aux États-Unis, en Australie, en France, en Allemagne et au Royaume-Uni, 59% des utilisateurs ont utilisé des mots de passe réutilisés sur plusieurs sites. Mais ce n’est pas le résultat de l’ignorance; 91% des personnes interrogées ont déclaré savoir que la réutilisation d’un mot de passe constituait un risque pour la sécurité. Alors, pourquoi les utilisateurs réutilisent les informations d’identification? Les deux principales raisons sont la peur de l’oubli (61%) et le désir de contrôler leur sécurité (50%).
Les entreprises et les services informatiques commettent également des erreurs, laissant parfois les données de mots de passe dans une base de données non chiffrée ou les manipulant de manière incorrecte.
Mythe # 6: un mot de passe long et complexe est toujours sécurisé
Nous connaissons tous la différence entre un bon mot de passe et un mot de passe incorrect: un bon mot de passe comporte plus de huit caractères, contient des lettres majuscules et minuscules et inclut des symboles. Bien que le mot de passe Password12345! répond à ce critère, cependant, c’est toujours un mauvais mot de passe. Il est possible de créer un mot de passe extrêmement peu sûr en respectant les règles, telles que l’utilisation de mots du dictionnaire, de dates de naissance, de noms d’animaux domestiques et d’autres séquences faciles à deviner. Même le meilleur mot de passe est dangereux s’il est partagé, ancien, réutilisé ou déjà compromis.
En d’autres termes, la qualité du mot de passe n’est qu’un facteur d’amélioration de la sécurité. Il est important d’explorer et d’adopter de meilleures solutions d’authentification au fur et à mesure de leur disponibilité et de déterminer où elles peuvent être mises en œuvre. Pourtant, les mots de passe sont là pour rester indéfiniment.
Adoptez une approche de gestion des mots de passe basée sur des stratégies
Les utilisateurs et le personnel informatique commettront des erreurs, même s’ils le savent mieux. Il est important d’adopter une approche basée sur des règles et de ne pas laisser la gestion des mots de passe aux utilisateurs, quelle que soit l’efficacité de votre formation en sécurité.
Même à l’ère de l’après-mot de passe, les menaces les plus importantes proviendront des attaques de phishing et de l’ingénierie sociale résultant d’une mauvaise gestion des mots de passe. Adoptez donc les alternatives de mot de passe, mais faites également mieux avec les mots de passe.