

Au fur et à mesure que le lieu de travail moderne continue d’évoluer, il devient de plus en plus important que les dispositifs individuels de l’utilisateur final soient protégés contre les menaces avancées. Dans la plupart des entreprises, la protection des terminaux est toujours limitée aux solutions antivirus traditionnelles qui ne détectent que les menaces et les techniques connues. Les pirates informatiques utilisent aujourd’hui des variantes de logiciels malveillants sophistiquées et de nouvelles attaques de type «jour zéro» pour cibler les appareils des utilisateurs finaux et échapper à la détection.
Les utilisateurs peuvent par inadvertance être exposés à des logiciels malveillants lors du téléchargement de fichiers, ce qui expose le réseau de l’entreprise à un risque d’infection. Lorsque des événements suspects surviennent, il est essentiel que les organisations aient un accès immédiat aux informations requises pour comprendre et trier les attaques afin d’identifier rapidement la source et la portée et de déterminer le meilleur chemin de résolution.
Check Point SandBlast Agent est une nouvelle solution évolutive qui étend la prévention avancée des menaces aux terminaux pour les protéger contre les menaces zero-day et ciblées. Grâce à la capture et à l’analyse automatique des données d’investigation complètes, SandBlast Agent fournit des informations et un contexte d’attaque exploitables pour permettre une correction rapide en cas de violation.
Prévention des attaques de type zero-day
La solution SandBlast Agent étend les capacités de SandBlast Zero-Day Protection au noeud final. L’extraction des menaces et le sandboxing sont effectués à distance sur des serveurs cloud publics ou privés en utilisant une approche non intrusive à faible surcharge. Les utilisateurs sont protégés contre les techniques malveillantes modernes. SandBlast Agent protège également contre les attaques directes sur le système de l’utilisateur via le contenu copié à partir de périphériques de stockage amovibles, le mouvement latéral des données et les communications cryptées.
Identification et confinement des infections
Si une machine est infectée par des canaux non protégés, SandBlast Agent utilise la protection Anti-Bot locale pour détecter les activités de communication suspectes et bloquer la communication avec les serveurs de commande et de contrôle. SandBlast Agent est mis à jour avec les dernières données sur les menaces via Check Point Threat Cloud, afin d’identifier les infections, d’arrêter les tentatives d’exfiltration des données sensibles et de mettre en quarantaine les hôtes infectés afin de limiter la propagation des infections.
Automatisation de l’analyse des incidents
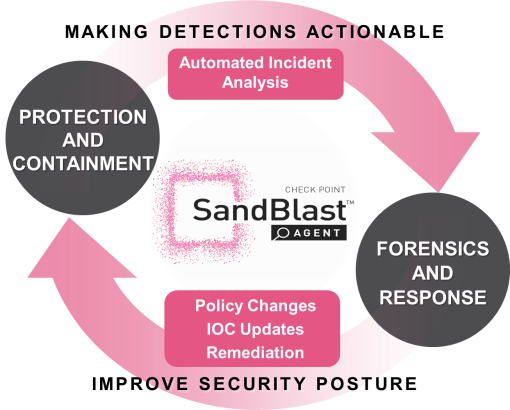
SandBlast Agent capture en permanence les données forensics en collectant les événements système pertinents, y compris les mises à jour des applications / fichiers, les processus lancés et les modifications du registre système. L’analyse automatique des incidents est déclenchée lorsqu’un événement de logiciel malveillant se produit, créant un récapitulatif complet des incidents qui fournit une visibilité complète sur le cycle de vie complet de l’attaque. La solution SandBlast Agent forensics permet aux équipes d’intervention de mieux comprendre les informations clés sur les attaques, de résoudre les problèmes de sécurité et de remettre rapidement les organisations à niveau.
Principaux avantages de Check Point SandBlast Agent
- Protège les périphériques et les terminaux contre les menaces avancées et de type zero-day
- Fournit rapidement des versions sécurisées et aseptisées des documents sans interrompre la continuité de l’activité
- Identifie et mise en quarantaine des hôtes infectés pour limiter les dommages et la propagation de programmes malveillants
- Génère automatiquement des rapports d’investigation forensic avec des informations d’attaque clés
- Permet une bonne compréhension de la cause première, des points d’entrée des logiciels malveillants et de la portée des dommages
- Accélère le temps de réponse et réduit les risques de réinfection
- Solution de frais généraux simple et faible qui tire parti de l’infrastructure existante
Les entreprises ont simplement besoin de plus qu’une solution antivirus traditionnelle pour protéger leurs terminaux contre les attaques avancées d’aujourd’hui. Check Point SandBlast Agent ferme la boucle avec une sécurité des Endpoints avancée pour protéger les systèmes contre les menaces de type zero-day. Dans le même temps, SandBlast Agent permet une meilleure compréhension des événements de sécurité et une analyse des incidents pouvant donner lieu à des actions afin de permettre une réponse plus rapide.