

Check Point Research a récemment découvert une vulnérabilité de 19 ans, mais majeure, dans la célèbre application Web WinRAR, qui pourrait potentiellement mettre en danger plus de 500 millions d’utilisateurs. L’exploit consiste simplement à extraire une archive d’un fichier ACE d’aspect innocent, ce qui pourrait entraîner l’exécution de code à distance.
À la suite de la découverte, l’équipe de recherche de Check Point et un chercheur du groupe NCC n’ont pas tardé à découvrir un exemple de logiciel malveillant exploitant à fond cette vulnérabilité. Dans ce cas, le malware est une archive ACE contenant un fichier JS qui est, à son tour, écrit au démarrage. Il téléchargera et exécutera un exécutable lorsqu’il sera lancé. L’exécutable téléchargé est un fichier .NET appelé Orcus.
Heureusement, les clients Check Point étaient déjà protégés contre ce type d’attaque avant la publication de cette vulnérabilité WinRAR la semaine dernière. En examinant de plus près le fonctionnement de Check Point SandBlast Agent, nous pourrons mieux comprendre l’attaque et sa protection.

Figure 1: rapport d’analyse Forensic de SandBlast Agent (en mode détection uniquement pour présenter l’attaque dans son ensemble) mettant en évidence la suppression et l’exécution du script au redémarrage.
L’attaque commence par l’extraction d’une archive à l’aide de WinRAR, car il est censé extraire un fichier rbxm, qui est un modèle 3D de Roblox, une plateforme de jeu en ligne très populaire. En plus du modèle 3D, il existe un fichier JS caché avec un chemin personnalisé vers le dossier de démarrage de l’utilisateur, comme indiqué ci-dessous.
 Figure 2: archive WinRAR contenant le fichier JS.
Dans le rapport SandBlast Agent Forensics, nous pouvons constater que le fichier de charge JS est extrait du dossier de démarrage de l’utilisateur, où il sera ensuite lancé une fois que l’utilisateur aura redémarré la machine ou s’est simplement déconnecté puis reconnecté.
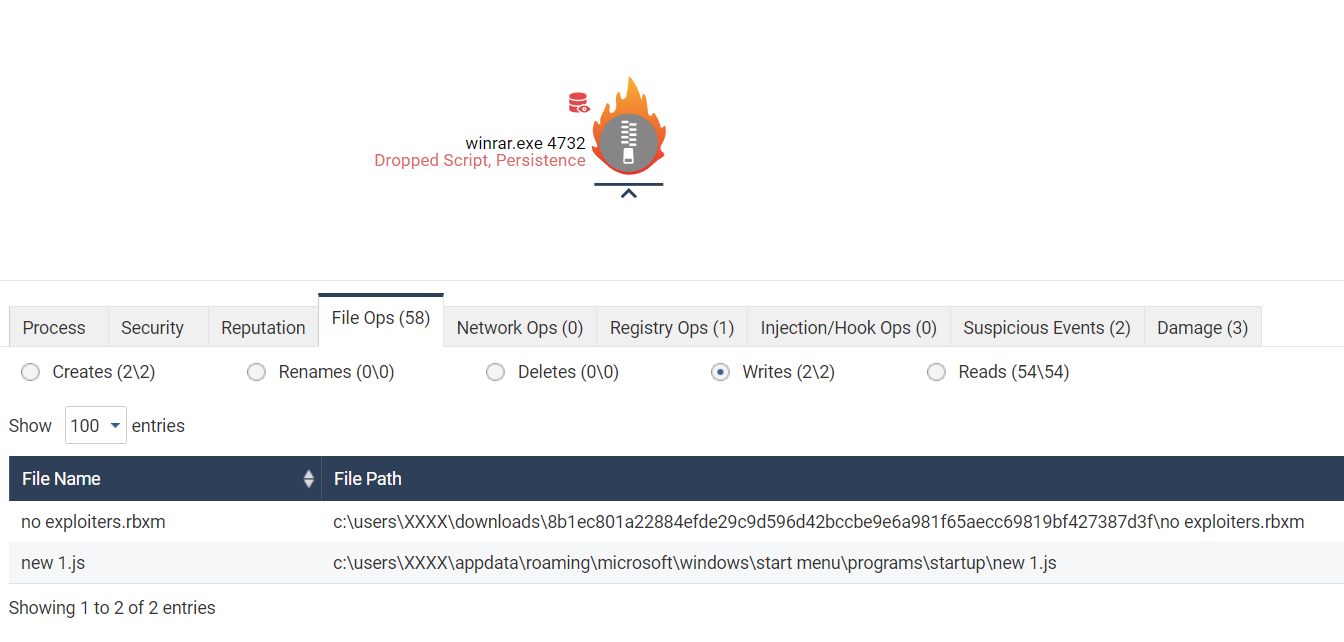 Figure 3: Le processus WinRAR écrit le fichier JS dans le dossier de démarrage.

Figure 4: Exécution du fichier JS, téléchargement et lancement d’Orcus RAT.SandBlast Agent est capable d’attraper une telle activité via le nom de protection SandBlast Agent Behavioral Guard: Gen.Win.WrarExp.A.
En effectuant une analyse comportementale avancée ainsi que des techniques d’extraction de menaces et de sandbox à distance sur des serveurs de cloud publics ou privés, SandBlast Agent est en mesure d’utiliser une approche peu intrusive et peu onéreuse pour protéger les utilisateurs contre les techniques de malware modernes.
L’exploitation de vulnérabilités dans des applications couramment utilisées telles que WinRAR souligne une nouvelle fois la facilité avec laquelle les utilisateurs peuvent être exposés à des logiciels malveillants lors du téléchargement de fichiers. Ce faisant, ils peuvent par inadvertance exposer par inadvertance l’ensemble du réseau informatique d’une entreprise.
Lorsque des événements suspects se produisent, il est essentiel que les entreprises aient immédiatement accès aux informations nécessaires à la compréhension et au tri des attaques, afin d’identifier rapidement la source et l’étendue, et de déterminer le meilleur chemin de résolution.
Check Point SandBlast Agent est une nouvelle solution évolutive qui étend la prévention avancée des menaces aux endpoints afin de se protéger contre les menaces «zero-day» et ciblées. Avec la capture et l’analyse automatique de données de criminalistique complètes, SandBlast Agent fournit un aperçu des attaques et un contexte permettant une correction rapide pour permettre une correction rapide en cas de violation.
Pour plus d’informations, veuillez demander une démonstration de SandBlast Agent en nous contactant à marketing@agillynet