

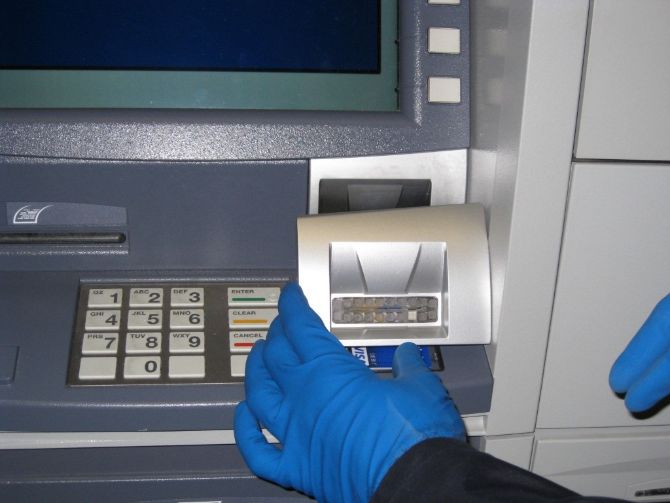

Un nouveau système de fraude ATM a fait son apparition et il est plus sophistiqué que toute autre attaque ATM que nous avons vue.
D’abord rapporté par Krebs sur la sécurité, le système de fraude, connu sous le nom de “retrait automatique”, va bien au-delà de la menace typique des attaquants qui plantent des skimmers physiques sur des guichets automatiques. Les criminels ont augmenté leur jeu, compromettant virtuellement les distributeurs de billets et l’infrastructure qui les entoure – et ils enregistrent une augmentation exponentielle de leurs revenus.
Pourquoi ce n’est pas votre attaque ATM typique
Jusqu’à présent, les criminels ont principalement compromis les distributeurs de billets en utilisant des méthodes physiques. Ils peuvent planter des skimmers sur le devant des machines pour capturer les données des cartes de paiement lorsque les clients insèrent leurs cartes, par exemple, ou installent un matériel qui manipule le GAB pour recruter de l’argent (aka jackpot). Cette attaque récemment découverte est essentiellement virtuelle. Il est également double: les criminels compromettent l’avant et l’arrière de l’infrastructure ATM.
Au début, les criminels compromettent les personnes, les processus et les technologies des organisations financières pour collecter en masse les données des cartes de paiement des clients et créer des cartes frauduleuses. Ils utilisent diverses méthodes, telles que l’ingénierie sociale d’un employé qui gère le réseau ATM ou qui exploite une vulnérabilité d’infrastructure pour créer des programmes malveillants. Quelle que soit leur place, ils utilisent des techniques de collecte de cartes à haut rendement et collectent des milliers d’informations sur les cartes de paiement des clients d’un seul coup.
En fin de compte, ils manipulent les composants du réseau ATM pour modifier le montant maximum que le client peut retirer. Avec une quantité infinie de liquidités à leur disposition, ils pourraient potentiellement épuiser l’intégralité du compte bancaire d’un client.
L’association de ces attaques – couplées au fait qu’elles sont virtuelles et beaucoup plus efficaces que les précédentes – rend ce schéma plus dangereux que le compromis ATM classique.
Comment les organisations peuvent-elles se protéger contre la fraude ATM?
Pour se protéger contre cette attaque, les organisations doivent surveiller les limites de retrait des clients. Il n’est pas rare que les clients modifient leurs limites de retrait. Toutefois, si un jour, elles voient leur clientèle grimper en flèche jusqu’à 500 clients par jour en changeant leurs limites, cela devrait donner le drapeau rouge.
Les entreprises devraient également tester leur infrastructure avec vigueur et fréquence. Les équipes de sécurité peuvent garder une longueur d’avance sur les fraudeurs en effectuant des tests de pénétration contre les employés, en recherchant des lacunes dans les pratiques organisationnelles et en mettant en œuvre des technologies pour détecter les vulnérabilités en matière de sécurité. En trouvant et corrigeant rapidement les vulnérabilités au sein de leurs guichets automatiques et de l’infrastructure environnante, les entreprises peuvent réduire les possibilités des pirates de les exploiter.
Source: Krebs on Security